프로젝트 구조와 권한
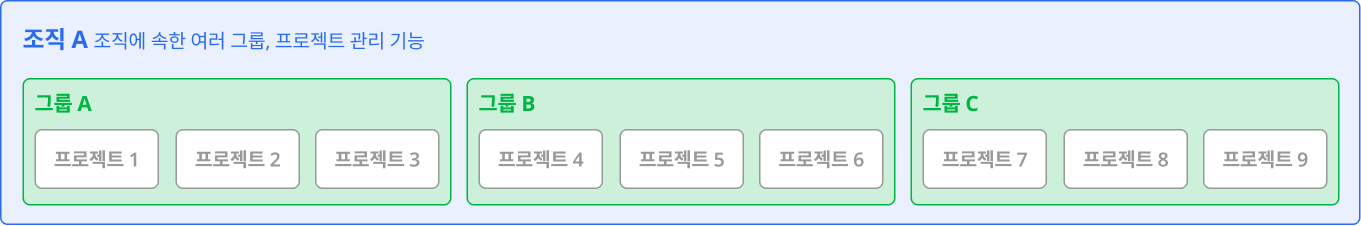
와탭은 프로젝트, 그룹, 조직의 3단계 계층 구조로 모니터링 대상을 관리합니다. 각 계층에 멤버를 초대하고 권한을 부여하여 역할에 맞는 접근 범위를 설정할 수 있습니다.
계층 구조
프로젝트
모니터링의 기본 단위입니다. 프로젝트 단위로 모니터링 대상을 구분하고 멤버 권한을 관리합니다.
프로젝트는 애플리케이션, 서버, 컨테이너 등 모니터링 에이전트별로 구분합니다.

같은 에이전트 유형 내에서도 Front, Gateway, API와 같이 용도별로 프로젝트를 나눌 수 있습니다.

그룹
여러 프로젝트를 하나로 묶어 관리하는 단위입니다. 그룹에 멤버를 추가하면 그룹 내 모든 프로젝트에 동일한 권한이 적용됩니다. 프로젝트에만 권한을 부여한 멤버는 해당 프로젝트만 모니터링할 수 있습니다.
조직
여러 그룹을 하나로 묶어 관리하는 최상위 단위입니다. 대부분의 경우 프로젝트와 그룹만으로 충분합니다.
노트
운영 관리 서비스(MSP) 기업처럼 다수의 고객사를 그룹으로 관리하는 경우, 조직으로 여러 그룹을 통합 관리할 수 있습니다. 각 그룹 멤버에게 권한을 부여하면 독립적으로 그룹을 운영할 수 있습니다.
멤버 권한 상속
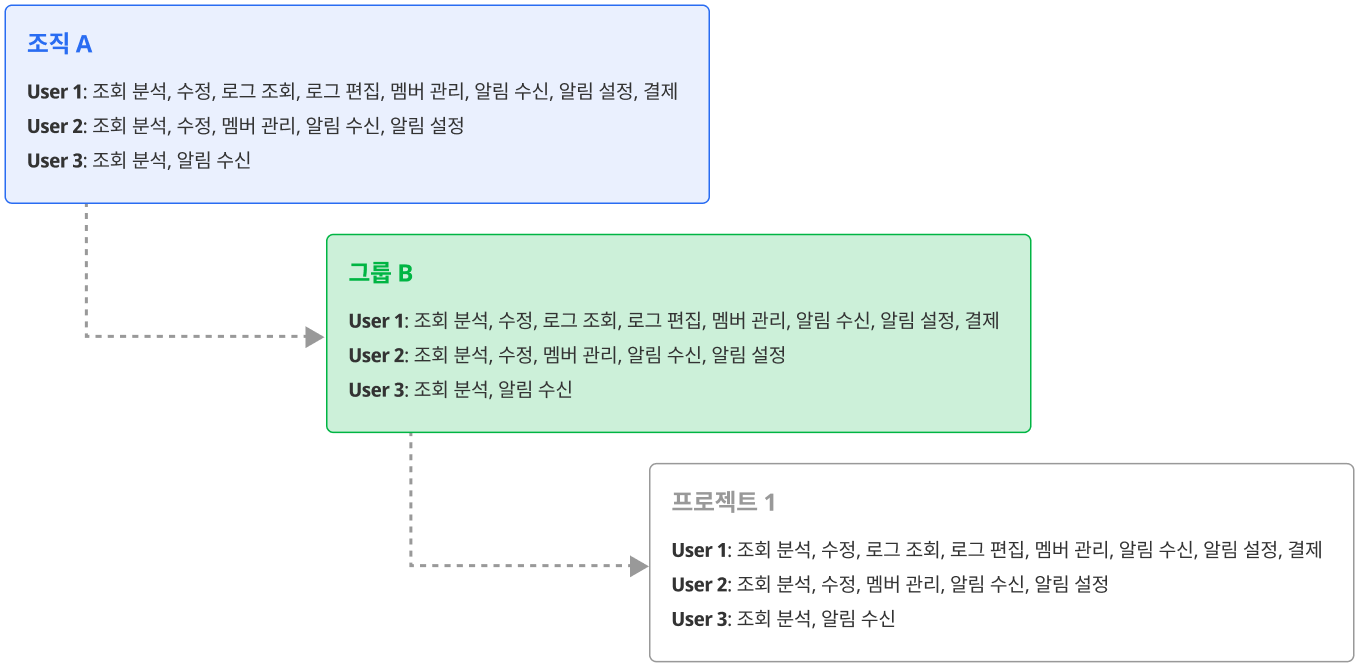
상위 계층의 멤버 권한은 하위 계층으로 자동 상속됩니다. 예를 들어, 조직 A에 속한 그룹 B는 조직 A의 멤버 권한을 상속받고, 그룹 B에 속한 프로젝트 C는 그룹 B의 멤버 권한을 상속받습니다. 상위 계층의 권한은 상속 후에도 유지됩니다.
멤버 권한
프로젝트, 그룹, 조직별로 멤버에게 다른 권한을 부여할 수 있습니다. 권한 10종의 상세 설명과 변경 방법은 프로젝트 멤버를 참조하세요.