Okta 연동
Okta를 Identity Provider(IdP)로 사용하여 와탭 모니터링 서비스에 SSO 로그인을 설정하는 방법을 안내합니다. Okta 계정으로 와탭 서비스에 로그인하고, 주어진 권한 내에서 서비스를 이용할 수 있습니다.
와탭 로그인 연동을 위해 Okta 계정이 필요합니다.
- Okta에 대한 자세한 내용은 Okta 공식 사이트를 참조하세요.
사전 준비
Okta 연동을 시작하기 전에 다음을 완료하세요.
- 와탭에서 SSO 키 발급: EntityID와 Sign-On URL 값을 복사해 두세요.
Okta 앱 생성 및 SAML 설정하기
-
Okta 관리자 페이지에 로그인하세요.
-
Applications > Applications 메뉴로 이동하세요.
-
Create App Integration 버튼을 클릭하세요.
-
SAML 2.0 항목을 선택한 다음 Next 버튼을 클릭하세요.
-
App name을 입력한 다음 Next 버튼을 클릭하세요.
-
SAML Settings > General 항목을 입력하세요.
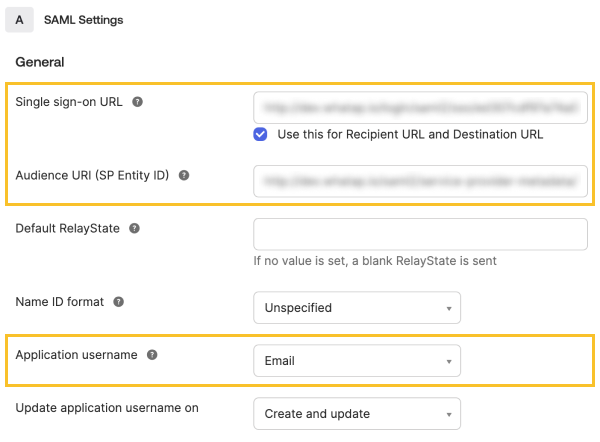
- Single sign-on URL: 와탭에서 복사한 Sign-On URL 값을 입력하세요.
- Audience URI (SP Entity ID): 와탭에서 복사한 EntityID 값을 입력하세요.
- Application username: Email을 선택하세요.
-
Attribute Statements 항목에서 Name에
email을 입력하고, Value에서 user.email을 선택하세요.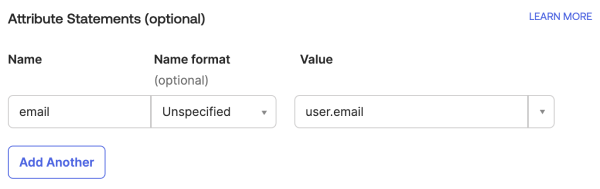
-
Next 버튼을 클릭하세요.
-
This is an internal app that we have created 항목을 선택한 다음 Finish 버튼을 클릭하세요.
Okta 메타데이터 복사하기
-
Okta 관리자 페이지에서 Applications > Applications 메뉴로 이동하세요.
-
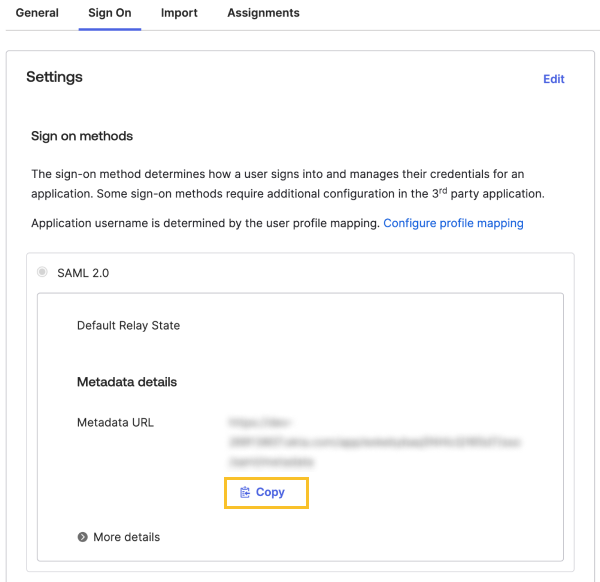
Sign On 탭을 선택하세요.
-
Metadata URL 항목에서 Copy 버튼을 클릭하세요.
-
복사한 메타데이터 URL을 와탭 External IdP 등록 절차에 따라 등록하세요.
사용자 할당하기
-
Okta 관리자 페이지에서 Applications > Applications 메뉴로 이동하세요.
-
앞서 생성한 애플리케이션을 선택하세요.
-
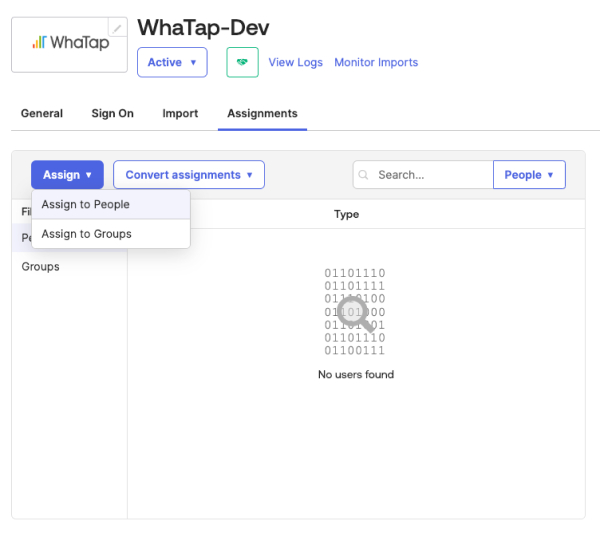
Assignments 탭을 선택하세요.
-
Assign 버튼을 클릭한 다음 Assign to People 또는 Assign to Groups를 선택하세요.
-
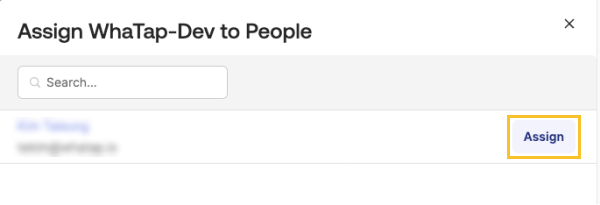
할당할 사용자를 선택하고 Assign 버튼을 클릭하세요.
-
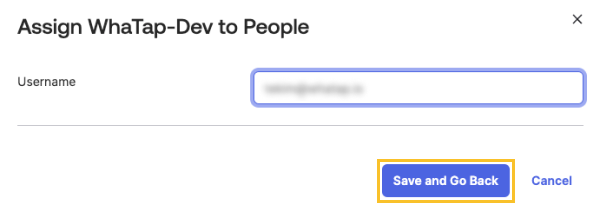
Save and Go Back 버튼을 클릭하세요.
-
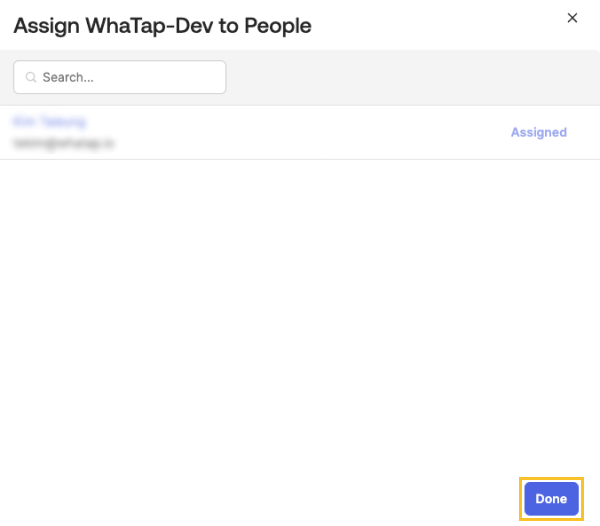
Done 버튼을 클릭하세요.
연동 확인하기
-
Okta 관리자 페이지에서 앞서 생성한 애플리케이션의 General 탭으로 이동하세요.
-
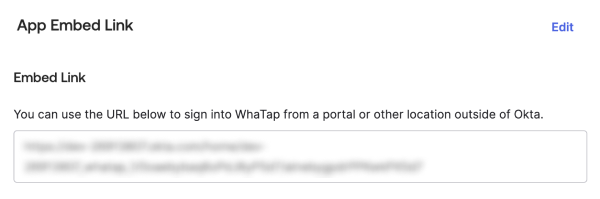
App Embed Link 섹션에서 Embed Link URL을 복사하세요.
-
웹 브라우저에서 복사한 URL로 이동하세요.
-
와탭 모니터링 서비스 화면이 나타나는지 확인하세요. 와탭 서비스 화면이 나타나면 연동이 정상적으로 완료된 것입니다.
- 최초 SSO 연동 시 와탭에 해당 이메일 계정이 있으면 비밀번호 인증을 통한 연계 정보 등록이 자동으로 진행됩니다.
- 와탭에 해당 이메일 계정이 없으면 필수 정보 입력 후 회원 가입 및 연계 정보 등록이 자동으로 처리됩니다.