手動インストール
WhaTapデータベースモニタリングサービスを使用するための基本的なインストール方法について説明します。
構成図の確認
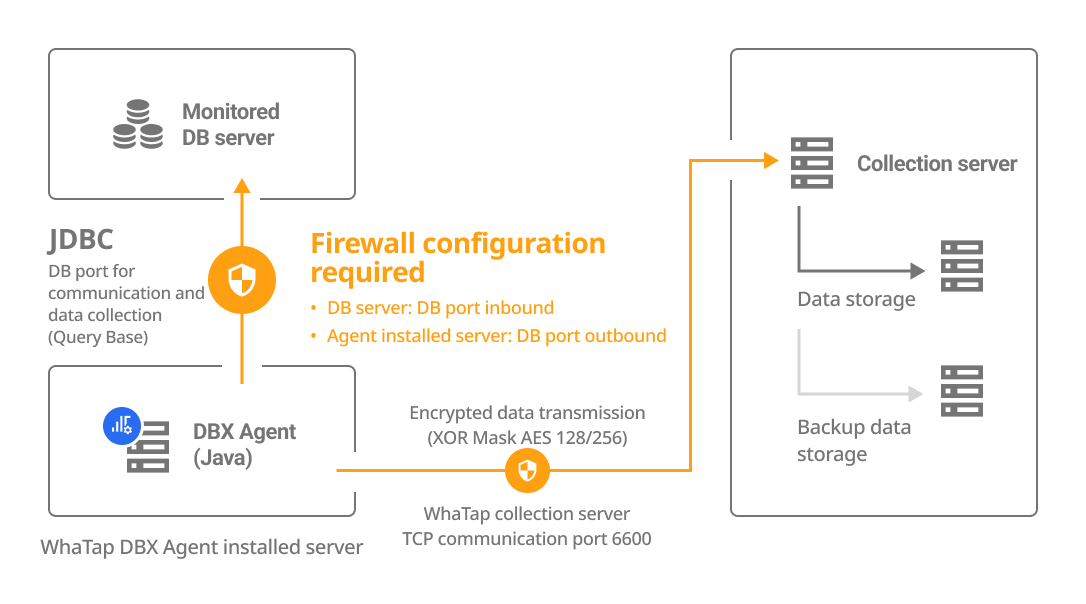
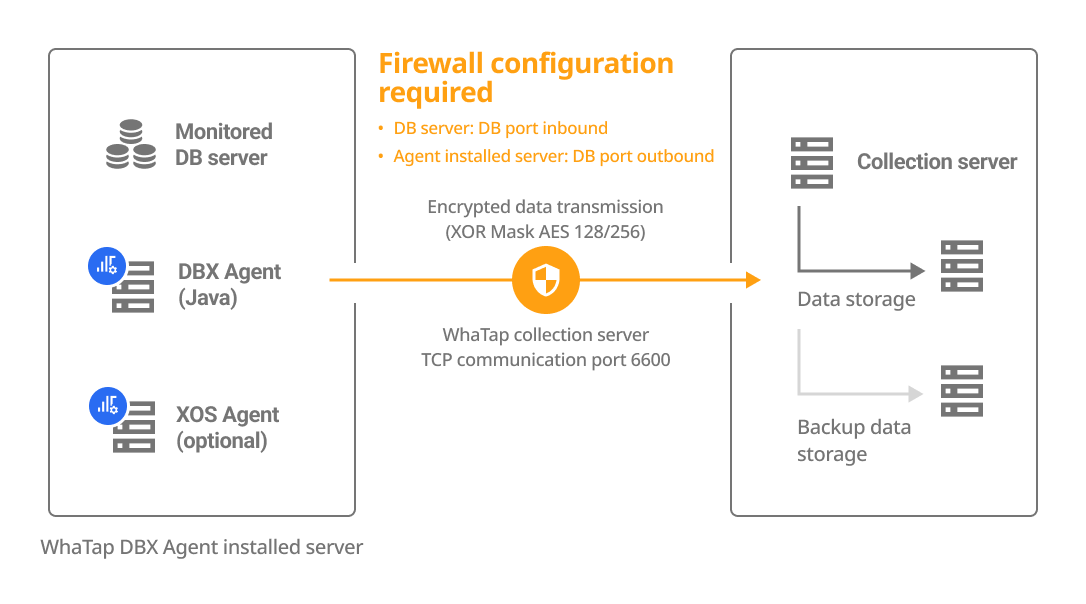
DBXエージェントは、別のサーバーにインストールするか、DBサーバーにインストールできます。 インストールする方法を選択し、構成とファイアウォールを確認します。
| 別途サーバーにインストール | DBサーバーに直接インストール |
|---|---|
|
|
アカウントの作成
データベースモニタリングに必要な権限を持つアカウントを作成してください。root(admin)アカウントでログインしてアカウントを作成してください。
-
必要な権限を持つアカウントがすでにある場合は、このステップをスキップして次のステップに進んでください。
-
サンプルコードの
DB_Userは、データベースユーザーアカウント名です。使用するユーザーアカウント名に変更してください。 -
サンプルコードの
DB_Passwordには、ユーザーパスワードを入力してください。
機能と使用環境に応じて追加権限を付与してください。
-
PostgreSQL 10バージョン以降
SQLcreate user DB_User with password 'DB Password';
grant pg_monitor to DB_User; -
PostgreSQL 10バージョン未満
SQLcreate user DB_User with password 'DB Password';
alter user DB_User with superuser; -
Kill sessionを使用する場合 (バージョン10以上)
データベースモニタリングでは、進行中のセッションを終了できるKill Session機能を提供します。この機能を使用するには、次のように権限を設定してください。
SQLgrant pg_signal_backend to DB_User; -
テーブルサイズを収集する場合 (統計/レポート > DBサイズ > テーブルサイズ(トップ50))
SQLgrant usage on schema {schema_name} to DB_User;ノート個別のDBごとにコマンドを実行する必要があります。
-
オブジェクト情報を照会する場合(分析 > Topオブジェクト)
SQLgrant select on all tables in schema {schema_name} to DB_User;
権限による対応機能を確認する
基本権限外の権限は、ユーザーの環境によって付与する必要はありません。ただし、一部の機能が動作しないことがあります。
| 権限 | command | メニューと機能 | 詳細履歴 |
|---|---|---|---|
| 基本権限 | grant pg_monitor to whatap; | インスタンスモニタリング / マルチインスタンス / SQL統計 | grant pg_read_all_stats,pg_read_all_settings to DB_User;と同一 |
| 詳細権限 | grant usage on schema {schema_name} to whatap; | DBサイズ / テーブルサイズ(トップ50) | 当該DBのすべてのスキーマに対して権限が必要 |
grant select on all tables in schema {schema_name} to whatap; | テーブルレイアウトを照会 | - | |
grant pg_read_all_settings to whatap; | パラメータ照会 | 特定のパラメータ値が見えないことがある | |
| セッション中止 | grant pg_signal_backend to whatap; | アクティブセッション > セッション中止 | PostgreSQL 9.6バージョン以下はsuperuser権限が必要 |
IAM認証で接続する
IAM認証の設定方法を見る
AWS RDS・Aurora環境では、DBパスワードの代わりにAWS IAM認証トークンで接続できます。PostgreSQL、MySQL、MariaDBで使用でき、Oracle、SQL Server、DB2はサポートしません。
パスワード方式を使用する場合は、このステップを飛ばしてください。
ステップ1. 接続アカウントの準備
IAM認証で接続するアカウントを作成し、rds_iamロールを付与します。
CREATE USER DB_User WITH LOGIN;
GRANT rds_iam TO DB_User;
GRANT pg_monitor TO DB_User;
ステップ2. whatap.confの設定
whatap.confファイルに次のオプションを追加します。
aws_iam_auth=true
aws_region=ap-northeast-2
db_ssl=true
db_user={db_user}                   # ステップ1で作成したアカウント
connect_option=?sslmode=require     # PostgreSQLのみ必須
AssumeRole方式を使用する場合は、aws_arnオプションを追加します。EC2ロール方式ではオプションを追加しません。
aws_arn=arn:aws:iam::{ACCOUNT}:role/{ROLE}
ステップ3. AWSの事前設定
IAM認証の有効化
RDSコンソールで対象のDBを選択し、変更 > データベース認証メニューでパスワードとIAMデータベース認証オプションを選択し、すぐに適用を選択してから保存ボタンをクリックします。
IAMポリシーの作成
IAMコンソールでポリシー > ポリシーの作成 > JSONタブを選択し、次のポリシーを入力します。{ }の部分は使用する値に置き換えてください。
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": ["rds-db:connect"],
      "Resource": [
        "arn:aws:rds-db:{REGION}:{ACCOUNT}:dbuser:db-{RESOURCE_ID}/{DB_USER}"
      ]
    }
  ]
}
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": ["rds-db:connect"],
      "Resource": [
        "arn:aws:rds-db:{REGION}:{ACCOUNT}:dbuser:cluster-{RESOURCE_ID}/{DB_USER}"
      ]
    }
  ]
}
複数のインスタンスを一度に許可するには、ワイルドカードを使用します。
"Resource": [
  "arn:aws:rds-db:*:{ACCOUNT}:dbuser:db-*/{DB_USER}",
  "arn:aws:rds-db:*:{ACCOUNT}:dbuser:cluster-*/{DB_USER}"
]
ステップ4. ロールの設定
前で作成したポリシーをロールに付与し、エージェントに接続します。本番環境ではEC2ロール方式をおすすめします。アクセスキーを保存する必要がありません。
- EC2 Role
- AssumeRole
DBXエージェントダウンロード
DBXエージェントファイルをダウンロードします。 次の2つの方法を利用します。
-
wgetコマンドを使用してダウンロードできます。BASHwget -O whatap.agent.database.tar.gz "https://service.whatap.io/download/dbx_agent?type=postgresql&format=tar.gz" -
コマンドでダウンロードできない場合は、WhaTapモニタリングサービス画面でダウンロードボタンを選択します。
DBXエージェントファイルをダウンロードして圧縮を解凍してください。
tar -zxvf whatap.agent.database.tar.gz
セキュリティ設定によりTAR形式のファイルをダウンロードできないユーザーのためにZIP形式のファイルも一緒に提供します。 インストール画面で.zip ダウンロードボタンを選択します。
DBXエージェントの設定
エージェントのインストール画面のガイドに従って、エージェントの設定を進めます。 画面に各項目ごとに必要な情報を入力すると、設定内容とコマンドが自動的に完成されます。
DBXエージェントの構成ファイルでsetup.shファイルを実行すると、エージェントの設定が簡単に行われます。 詳細については、次の文書を参照してください。
whatap.conf設定
圧縮を解除したフォルダに移動し、whatap.confファイルを確認します。 whatap.conf ファイルに、プロジェクトのアクセスキー情報、WhaTapサーバー情報、DB接続情報を入力します。
license={AccessKey}
whatap.server.host=13.124.11.223/13.209.172.35 # WhaTap server information
dbms=postgresql
db=postgres
db_ip={DB_Server_IP}
db_port={DB_Server_Port}
JDBCダウンロード
圧縮ファイルを解凍したパスのjdbcフォルダーにデータベースサーバーのオペレーションシステムとバージョンに合うJDBCドライバーをダウンロードします。 /圧縮を解凍したフォルダ/jdbc
PostgreSQL 9.2バージョン以降:https://jdbc.postgresql.org/download
/解凍されたフォルダ/jdbc/README.mdファイルで各データベースのJDBCドライバのインストールパスを確認することができます。
DBユーザーの作成とパスワードの変更
データベース接続用に暗号化されたUIDを作成します。usernameとpasswordを入力し、シェルスクリプト(またはバッチファイル)を実行してください。
パスワードを変更する場合も、変更するパスワードを入力して同じ方法で進めてください。
- Linux
- Windows
./uid.sh {DB_USER} {DB_PASSWORD}
-
一度の設定で暗号化されたUIDを使用してモニタリング対象データベースサーバーからデータを収集します。
-
DBユーザーファイルを生成するには、プロジェクトアクセスキーをwhatap.confファイルに入力する必要があります。アクセスキーの確認
-
Azure Database環境の場合、
DB_USERをDB_USER@DB_nameの形式で入力します。 -
DB_USERまたはDB_PASSWORDに特殊文字が含まれている場合、特殊文字の前にEscape Character(\)を入力します。Example./uid.sh whatap whatap\!pwd
# 特殊文字が2つ以上の場合、それぞれエスケープ文字を追加
./uid.sh whatap whatap\!\@pwd
uid.bat "DB_USER" "DB_PASSWORD"
-
一度の設定で暗号化されたUIDを使用してモニタリング対象データベースサーバーからデータを収集します。
-
DBユーザーファイルを生成するには、プロジェクトアクセスキーをwhatap.confファイルに入力する必要があります。アクセスキーの確認
-
Azure Database環境の場合、
DB_USERをDB_USER@DB_nameの形式で入力します。 -
Windowsでは、パスワードの特殊文字にEscape Character(
\)が必要ありません。ただし、パスワードに大きな引用符(")を使用する場合には必要です。
デフォルトプランを照会する
デフォルトプランユーザーファイル作成時、エージェントが事前定義されたDB情報を使用してプランを自動的に照会するように設定できます。
- Linux
- Windows
-
エージェント設定(whatap.conf)ファイルに
plan_dbオプションを追加し、DB名を入力します。whatap.confplan_db=(dbname) -
DB設定後
planuid.shスクリプトを使用してユーザーとパスワードを設定します。./planuid.sh user pwdノートユーザー(
user)とパスワード(pwd)に特殊文字が含まれている場合、各特殊文字の前にバックスラッシュ(\)を追加します。例、
user$example→user\$example
-
エージェント設定(whatap.conf)ファイルに
plan_dbオプションを追加し、DB名を入力します。whatap.confplan_db=(dbname) -
DB設定後
planuid.batスクリプトを使用してユーザーとパスワードを設定します。planuid.bat user pwd
モニタリングの開始
エージェントをインストールしたパスからシェルスクリプト(またはバッチファイル)を実行してください。
- Linux
- Windows
./start.sh
デーモンのように使用する場合、次のコマンドを実行してください。ただし、nohupをインストールした環境のみで動作します。
./startd.sh
start.bat
画面に表示された実行ログにエラーがないか確認し、ダッシュボード画面(インスタンスリスト)にチャートが正常に表示されることを確認します。異常がなければCtrl+Cを押して実行を終了し、次の手順に従ってウィンドウサービスに登録します。
サービスを登録する
次のコマンドを実行して、サービスを登録します。
install_WindowsService.bat create WhatapDBXAgent
サービスを登録すると、Windowsのサービス管理ツールで以下のように確認できます。該当サービスを探して右クリックし、スタート(Start) オプションを選択してサービスを開始します。
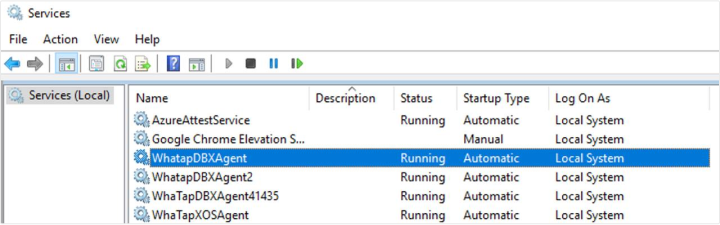
コントロールパネル > Windowsツール > サービス(services.msc)でWhatapDBXAgent サービスを開始または停止できます。使用するWindowsバージョンによってサービス経路は異なる場合があります。
サービスを削除する
次のコマンドを実行して、サービスを削除できます。
install_WindowsService.bat delete WhatapDBXAgent
データベースモニタリングのエージェントのインストールが完了しました。次の文書でインストール後、チェックリストを確認してください。
XOSエージェントのインストール及びその他のオプションを適用する
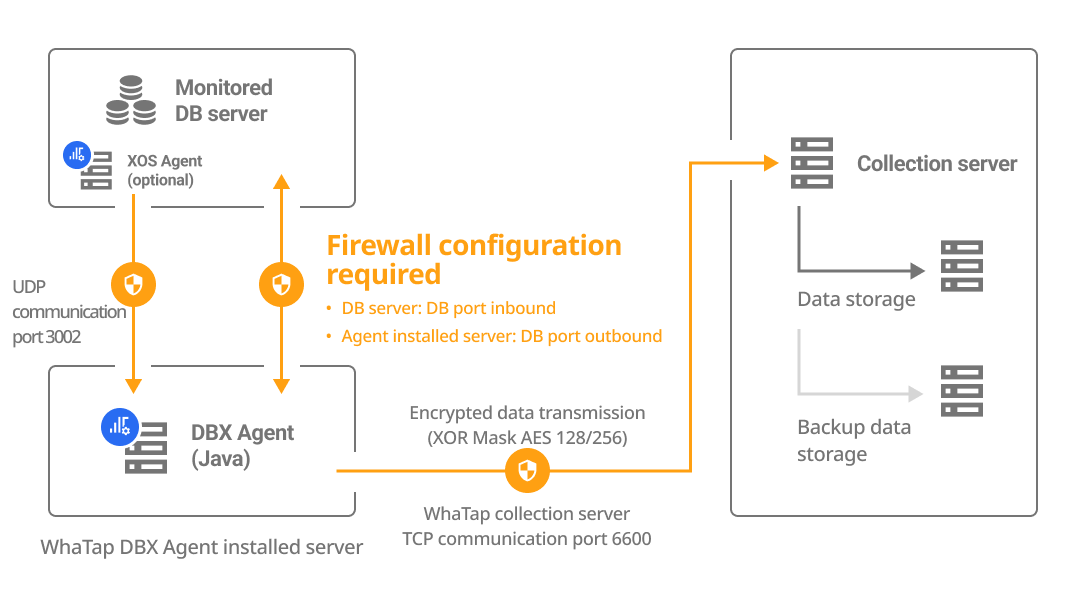
データベースサーバーのリソースをさらにモニタリングする場合は、データベースサーバーに別のXOSエージェントを実行してデータを収集できます。
whatap.confファイルを設定する
DBXエージェントがインストールされたパスのwhatap.confファイルに次のオプションを設定します。
xos=1
xos_port=3002
xosフォルダー(/解凍されたフォルダ/xos/)をデータベースサーバーに移動してください。
xos.confファイルを設定する
データベースサーバーに移動し、xosパスのxos.confファイルに次のオプションを設定します。
dbx_ip={DB_Agent_IP}
dbx_port=3002 # default 3002
cpu_limit=0
mem_limit=10240
エージェントインストールメニューのDB Agent IP、DB Agent Port項目にDB情報を入力すると、エージェントオプションを自動生成できます。
XOSエージェントを実行する
- Linux
- Windows
XOSエージェントを実行します。
./start.sh
-
DBXエージェントでモニタリングしたデータを転送するために
dbx_portに設定したポート(default 3002)が開いている必要があります。 (UDP Outbound) -
XOSエージェントをバックグラウンドで実行するには*./startd.sh*ファイルを実行します。
xosフォルダの配置ファイルでエージェントを実行します。
start.bat
画面に表示される実行ログにエラーがないことを確認し、実行を終了した後、次の手順に従ってサービスに登録します。
msvcp120.dll、msvcr120.dll欠落時の解決方法
xosエージェント実行中msvcp120.dllとmsvcr120.dllファイルが欠落して実行できない場合は、Microsoft Visual C++ 2013 Redistributable 2013がインストールされていないか、損傷しているためです。 Microsoft Visual C++ 2013 Redistributableパッケージをインストールして問題を解決できます。
次のリンクで自分のシステム環境に合ったパッケージをダウンロードしてインストールします。
Microsoft Visual C++ 2013 Redistributable (x64)
- vcredist_x64.exe: 64ビットプログラム実行用
-
サービスを登録
xosフォルダにあるinstall_WindowsService.batファイルを次のように実行して、サービスに登録します。 もし
createオプションの次に名前を入力しないと、WhatapXOSAgent名前でサービスに基本登録されます。install_WindowsService.bat create WhatapXOSAgent -
サービスを削除
install_WindowsService.bat delete WhatapXOSAgent
DBXエージェントでモニタリングしたデータを転送するためにdbx_portに設定したポート(default 3002)が開いている必要があります。 (UDP Outbound)
次のステップ
-
インストールの点検
プロジェクトの作成やエージェントのインストール、基本エージェントのオプションまですべて適用した場合は、次の文書で点検事項を確認します。
-
インストール問題の解決
エージェントをインストールする際に発生する可能性がある問題と、これを解決するための具体的なガイドを提供します。 詳細については、次の文書を参照してください。
-
エージェント設定
エージェント設定(whatap.conf)ファイルにオプションを適用して、モニタリングのための様々な機能を提供します。 詳細については、次の文書を参照してください。
データベースのサーバーリソースを追加で監視するには、追加のエージェント(XOS)に追加オプションを設定します。 詳細については、次の文書を参照してください。
-
クラウド設定
クラウドサービスが提供するモニタリングメトリクスを、データベースプロジェクトのダッシュボードで追加で収集してモニタリングするには、次の文書を参照してください。
-
モニタリングの開始
すべての設定を完了したら、エージェントがデータベースサーバーのメトリクスに対する情報収集を開始します。 まず、インスタンスリストメニューでモニタリングデータが収集されていることを確認します。 インスタンスリストの詳細については、次の文書を参照してください。